Controlar a tus contratistas significa recibir, cada mes, cientos o miles de documentos con datos personales de personas que no son tus trabajadores: RUT, domicilios, remuneraciones, cotizaciones de salud, licencias de conducir, exámenes de alcohol y drogas. Con la nueva Ley 21.719 de protección de datos personales, la forma en que tratas esa información deja de ser un asunto de buenas prácticas y pasa a ser una obligación con sanciones. En este artículo vemos qué cambia para el control de contratistas y cómo ordenarlo.
La Ley 21.719 en breve
La Ley 21.719 reemplaza el marco de la antigua Ley 19.628 y moderniza la protección de datos personales en Chile: amplía los derechos de los titulares, exige bases de licitud claras para cada tratamiento, refuerza los deberes de seguridad, obliga a gestionar las vulneraciones y crea una Agencia de Protección de Datos Personales con facultades de fiscalización y sanción.
Su entrada en vigencia está prevista para el 1 de diciembre de 2026. En agosto de 2026 se presentó un proyecto que propone postergarla hasta diciembre de 2027; mientras no se apruebe, la fecha que hay que considerar es la original.
Por qué el control de contratistas es un caso sensible
- Datos de terceros: los trabajadores del contratista no tienen relación contractual contigo, pero tú tratas sus datos.
- Datos sensibles: la información de salud (exámenes, licencias médicas, instituciones de salud previsional) recibe una protección reforzada.
- Volumen y recurrencia: cada período llegan nuevos documentos que se suman a los anteriores.
- Muchos destinatarios: prevención, recursos humanos, finanzas, operaciones y, a veces, plataformas de terceros.
Base de licitud: por qué tratas estos datos
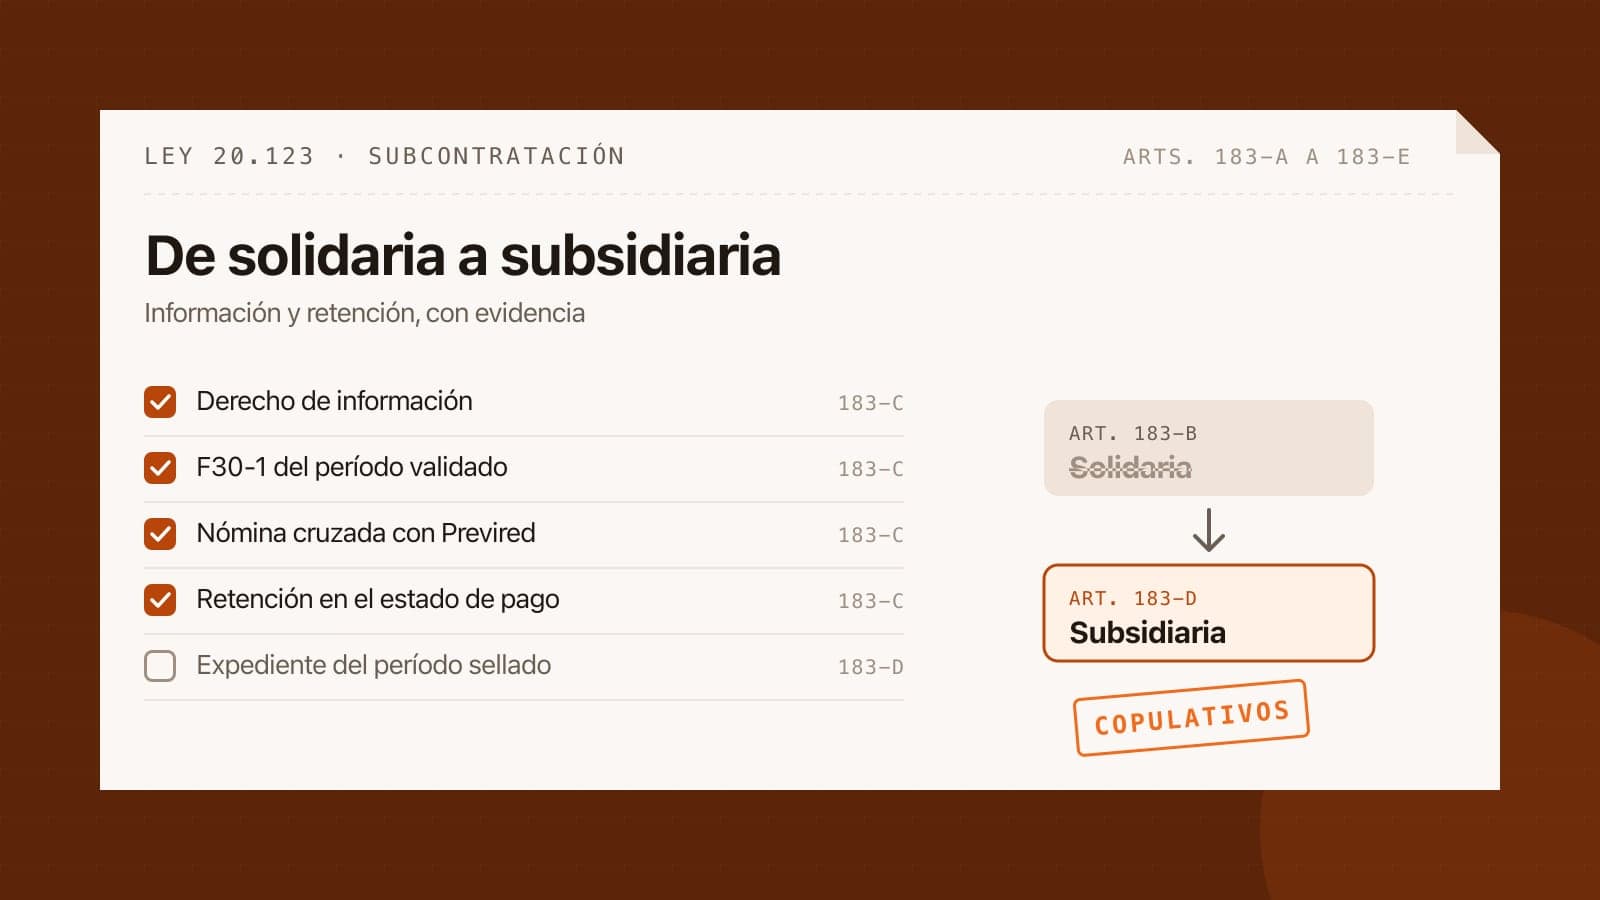
El tratamiento de los datos de trabajadores de contratistas se apoya, en general, en el cumplimiento de obligaciones legales: la Ley 20.123 te da el derecho de información y el artículo 183-E te obliga a proteger la vida y salud de todos los trabajadores en tu faena. Pero esa base legal tiene límites: justifica pedir lo necesario para ejercer esos derechos y cumplir esas obligaciones, no cualquier dato ni para cualquier fin.
Principios que aplican directamente
Minimización
Pide solo lo que tu matriz documental necesita. Si un documento no sirve para acreditar cumplimiento laboral, previsional, de seguridad o de habilitación, probablemente no deberías recibirlo.
Limitación de la finalidad
Los datos que recibes para controlar el cumplimiento no deberían usarse para otros fines, como evaluar a las personas para contratarlas directamente.
Conservación limitada
Define cuánto tiempo guardas cada tipo de documento. Para efectos de prueba conviene conservar la evidencia al menos durante el plazo de prescripción laboral; después, debería eliminarse o anonimizarse.
Seguridad
Cifrado en tránsito y en reposo, control de acceso por rol, registro de quién consultó qué y procedimientos ante vulneraciones. Un correo con liquidaciones adjuntas reenviado a diez personas es exactamente lo que la ley busca evitar.
El rol del contratista
El contratista es el empleador y responsable de los datos de sus trabajadores. Cuando trabaja con varios mandantes, debería poder decidir qué documento comparte con quién. Un modelo de carpeta única, en que el contratista controla con qué mandante comparte cada documento, es más coherente con la ley que entregar la misma información, completa, en cada portal.
Cinco pasos para adecuar tu control de contratistas
- Revisa tu matriz documental y elimina lo que no tenga una finalidad clara.
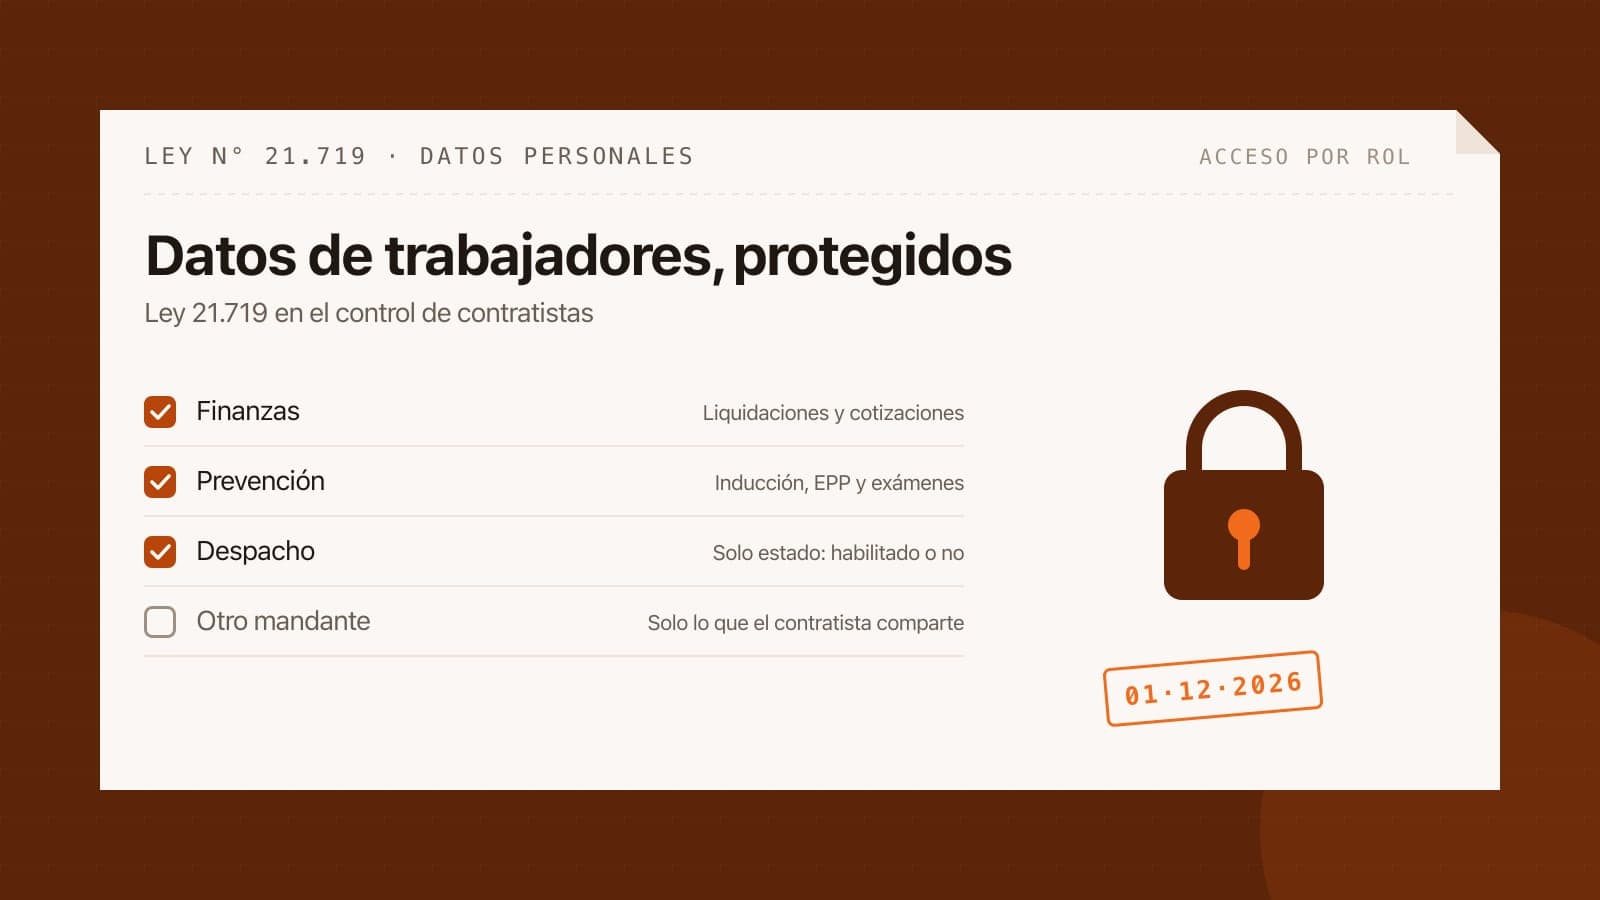
- Define perfiles de acceso: finanzas no necesita ver exámenes médicos; prevención no necesita ver liquidaciones.
- Saca los documentos del correo y de las carpetas compartidas.
- Fija plazos de conservación por tipo de documento.
- Exige lo mismo a tus proveedores: si usas una plataforma de control de contratistas, pregunta cómo cifra, dónde aloja los datos y cómo registra los accesos.
Preguntas frecuentes
¿Necesito el consentimiento de los trabajadores del contratista?
En general, el tratamiento se apoya en obligaciones legales y en el ejercicio de derechos que la ley te otorga, no en el consentimiento. Pero esa base solo cubre los datos necesarios para esos fines. Cualquier uso distinto requiere revisar su propia base de licitud.
¿Puedo seguir pidiendo los documentos por correo?
Puedes, pero es difícil controlar quién accede, cuántas copias circulan y cuánto tiempo se conservan. Un sistema con acceso por rol y registro de consultas facilita demostrar que aplicas medidas de seguridad proporcionales.
¿Qué pasa si hay una filtración de documentos?
La ley exige gestionar las vulneraciones de seguridad y, cuando corresponda, comunicarlas a la autoridad y a los afectados. Tener identificado dónde están los datos y quién accedió a ellos es la base para responder a tiempo.
¿Qué le pido a mi proveedor de software?
Que te explique cómo cifra la información, dónde la aloja, cómo controla y registra los accesos, cómo gestiona incidentes y qué hace con los datos al terminar el contrato.
Cómo lo hace GCheck
GCheck trata datos laborales con privacidad desde el diseño: cifrado en tránsito y en reposo, control de acceso por rol (administrador, revisor, prevencionista, finanzas, despachador, contratista y conductor), registro inmutable de cada acción en el módulo de evidencia y auditoría, y una carpeta única en la que el contratista decide qué comparte con cada mandante. La matriz documental te permite pedir solo lo necesario, por cargo y por faena.
Revisa la página de la Ley 21.719 en GCheck o solicita una demo.
Este artículo es informativo y no constituye asesoría legal. La aplicación de la Ley 21.719 a tu caso debe revisarla un abogado especialista.